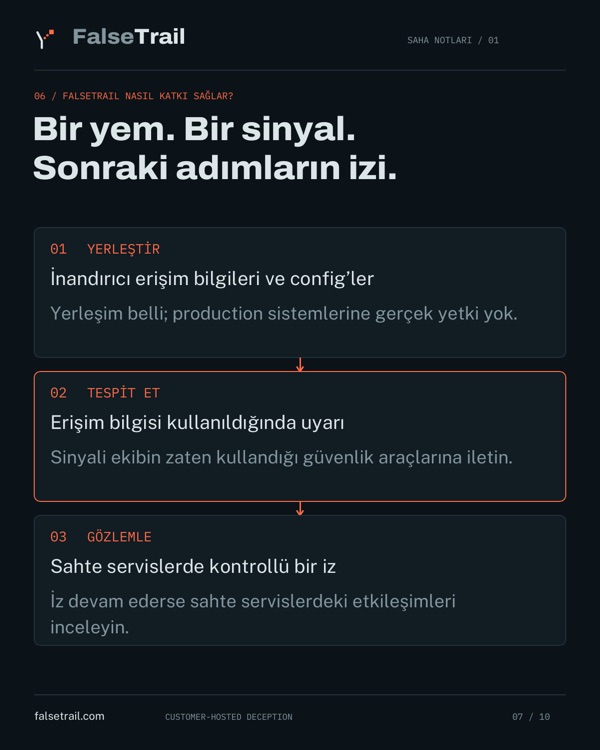
Binance’ta ne oldu?
Geliştirici bilgisayarlarından cüzdan imzalama altyapısına uzanan yol.
- Sahte görüşme
- İş bilgisayarı
- Çalınan token
- İmzalama servisi
Zincir nasıl ilerledi? Daha erken bir uyarı nerede üretilebilirdi?
 10 sayfa · Türkçe →
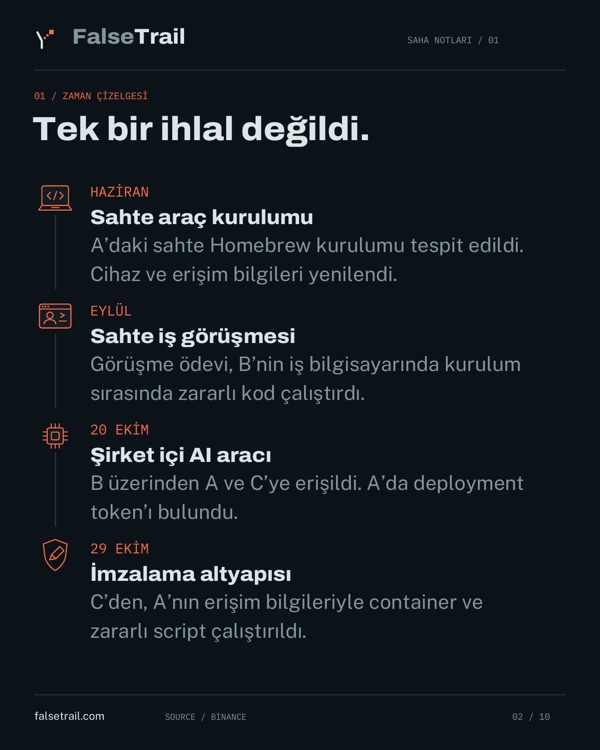
Tek bir ihlal değildi.
- Haziran
Sahte araç kurulumu
A’daki sahte Homebrew kurulumu tespit edildi. Cihaz ve erişim bilgileri yenilendi.
- Eylül
Sahte iş görüşmesi
Görüşme ödevi, B’nin iş bilgisayarında kurulum sırasında zararlı kod çalıştırdı.
- 20 Ekim
Şirket içi AI aracı
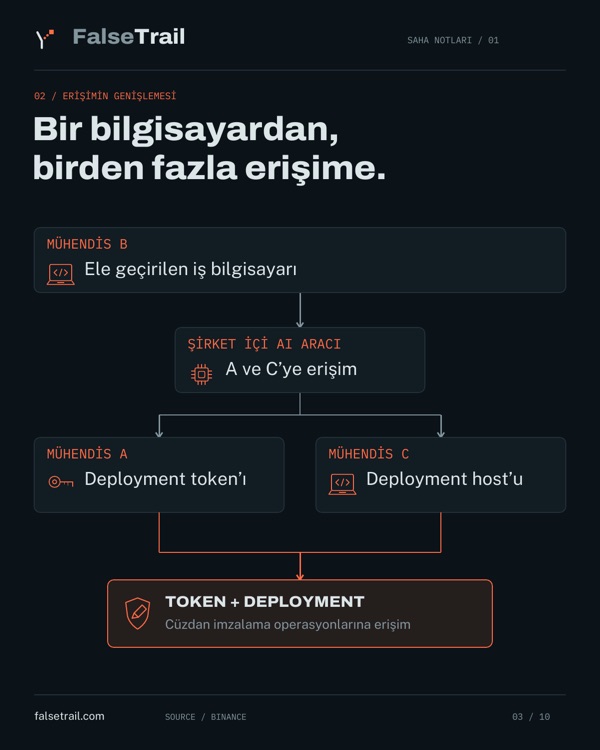
B üzerinden A ve C’ye erişildi. A’da deployment token’ı bulundu.
- 29 Ekim
İmzalama altyapısı
C’den, A’nın erişim bilgileriyle container ve zararlı script çalıştırıldı.
Bir bilgisayardan, birden fazla erişime.
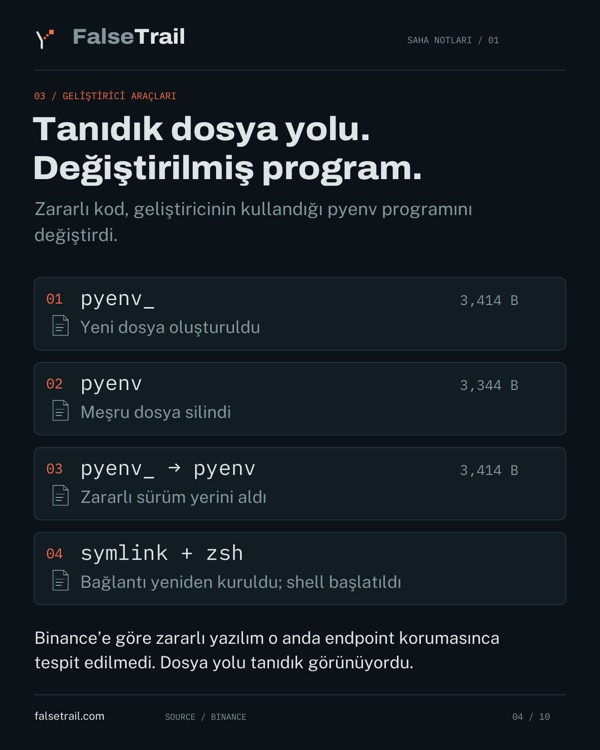
Tanıdık dosya yolu. Değiştirilmiş program.
Zararlı kod, geliştiricinin kullandığı pyenv programını değiştirdi.
- 01
pyenv_3,414 BYeni dosya oluşturuldu - 02
pyenv3,344 BMeşru dosya silindi - 03
pyenv_ → pyenv3,414 BZararlı sürüm yerini aldı - 04
symlink + zshBağlantı yeniden kuruldu; shell başlatıldı
Binance’e göre zararlı yazılım o anda endpoint korumasınca tespit edilmedi. Dosya yolu tanıdık görünüyordu.
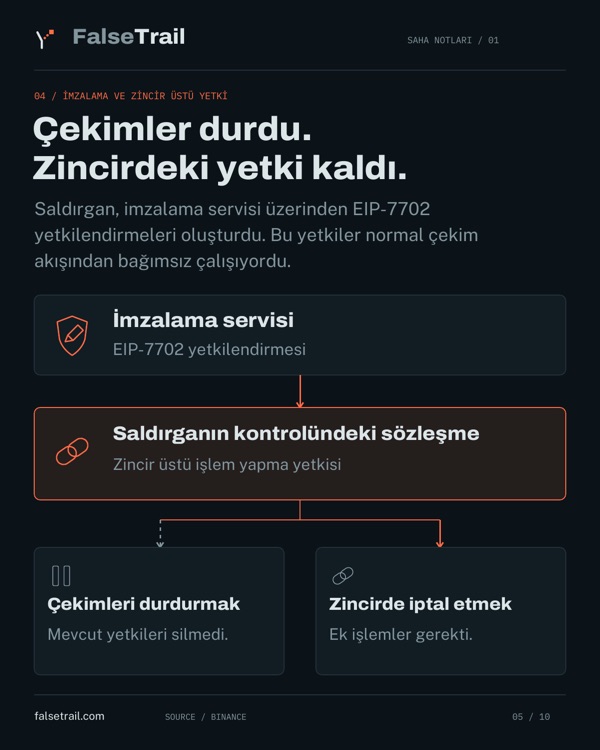
Kaynak / BinanceÇekimler durdu. Zincirdeki yetki kaldı.
Saldırgan, imzalama servisi üzerinden EIP-7702 yetkilendirmeleri oluşturdu. Bu yetkiler normal çekim akışından bağımsız çalışıyordu.
Aşama aşama neyi kontrol etmeli?
Yedi aşama. Kendi ortamınızda bakılacak yedi yer.
| Aşama | Ne oldu | ATT&CK | Ortamınızda kontrol edin |
|---|---|---|---|
| Haziran | Arama motorunda bulunan sahte bir Homebrew kurulumu; Binance bunu tedarik zinciri saldırısı olarak tanımlıyor. | T1195 Supply Chain Compromise | Geliştiricilerin araç kurulum dosyalarını nereden aldığı; paket kaynaklarının sabitlenip doğrulanıp doğrulanmadığı. |
| Eylül | İş platformu üzerinden temas; görüşme “ödevi” iş bilgisayarında kurulum sırasında zararlı kod çalıştırdı. | T1566.003 Spearphishing via Service · T1204.002 User Execution | Şirket dışından gelen ödev kodunun kurumsal cihazlarda çalışıp çalışamayacağı ve bunun yerine nerede çalışması gerektiği. |
| Eylül | Meşru bir pyenv bileşeni zararlı sürümle değiştirildi; izler silindi. Endpoint koruması yakalamadı. | T1554 Compromise Host Software Binary · T1070 Indicator Removal | Yalnız sistem dosyaları için değil, paket yöneticisi yollarındaki geliştirici araçları için de bütünlük izleme. |
| 20 Ekim | Ele geçirilen bilgisayardan şirket içi bir AI aracıyla iki mühendisin daha kontrolü ele geçirildi. | TA0008 Lateral Movement | Şirket içi AI araçlarının bir kullanıcı adına neye erişip ne yapabildiği ve eylemlerinin kullanıcı bazında kaydedilip kaydedilmediği. |
| 20 Ekim | Bir mühendisin bilgisayarında container deployment token’ı bulundu. | T1552 Unsecured Credentials | Dizüstü bilgisayarlardaki kalıcı deployment token’ları: kapsamları, ömürleri ve başka nerede geçerli oldukları. |
| 29 Ekim | Üçüncü bir mühendisin bilgisayarından, çalınan token’la container deploy edilip zararlı script çalıştırıldı. | T1078 Valid Accounts · T1610 Deploy Container | Bir erişim bilgisi sahibinin dışındaki bir host’tan kullanıldığında uyarı; imzalama sistemlerine ulaşan deployment’lar için onay. |
| 29 Ekim | İmzalama servisiyle, çekim durdurulduktan sonra da süren EIP-7702 yetkilendirmeleri oluşturuldu. | Zincir üstü yetkilendirme | Yetkilendirme türleri için imzalama politikası kapsamı ve hot wallet’lardaki yetkilendirmelerin izlenmesi. |
- Şirket içi AI aracının Mühendis A ve C’nin kontrolünü ele geçirmek için nasıl kullanıldığı.
- Deploy edilen container’ın cüzdan imzalama servisine nasıl ulaştığı.
- Binance’in başka saldırganlara yardımcı olmamak için gizli tuttuğu teknik detaylar.
- Binance’in başlattığı bağımsız incelemenin sonuçları. İnceleme sürüyor.
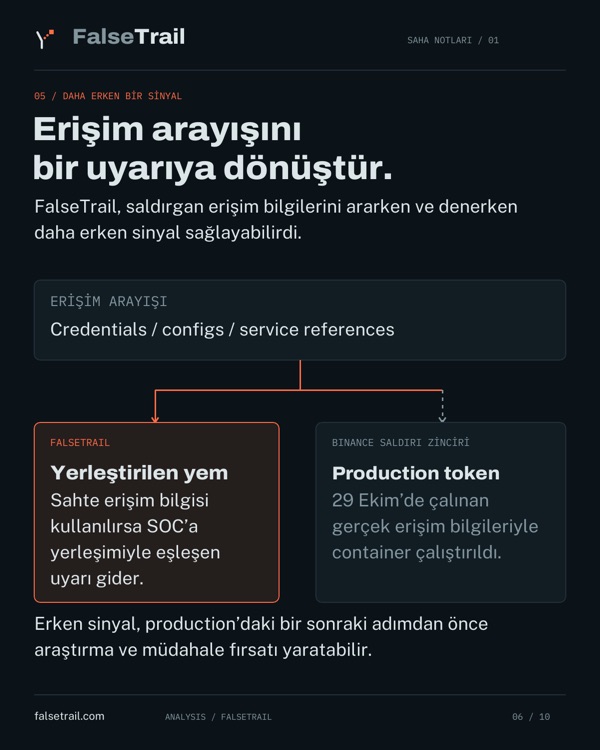
Erişim arayışını bir uyarıya dönüştür.
FalseTrail, saldırgan erişim bilgilerini ararken ve denerken daha erken sinyal sağlayabilirdi.
Erken sinyal, production’daki bir sonraki adımdan önce araştırma ve müdahale fırsatı yaratabilir.
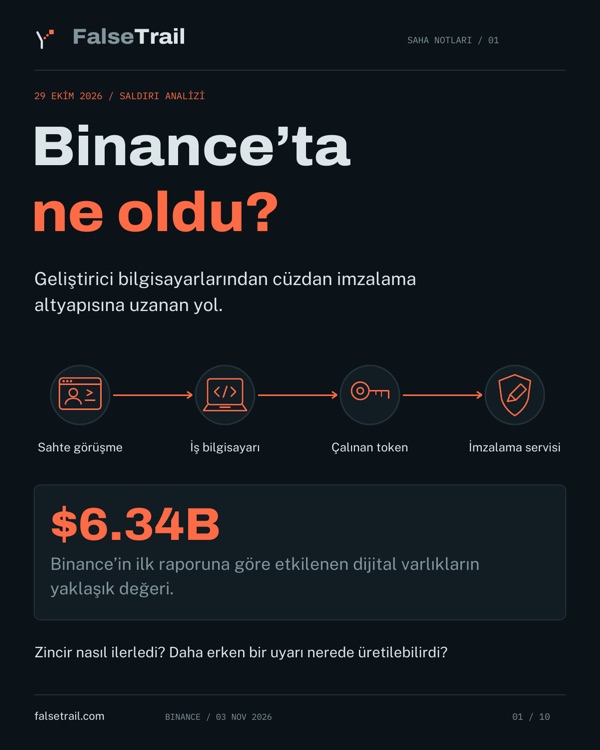
Analiz / FalseTrailBir yem. Bir sinyal. Sonraki adımların izi.
- 01 · Yerleştir
İnandırıcı erişim bilgileri ve config’ler
Yerleşim belli; production sistemlerine gerçek yetki yok.
- 02 · Tespit et
Erişim bilgisi kullanıldığında uyarı
Sinyali ekibin zaten kullandığı güvenlik araçlarına iletin.
- 03 · Gözlemle
Sahte servislerde kontrollü bir iz
İz devam ederse sahte servislerdeki etkileşimleri inceleyin.
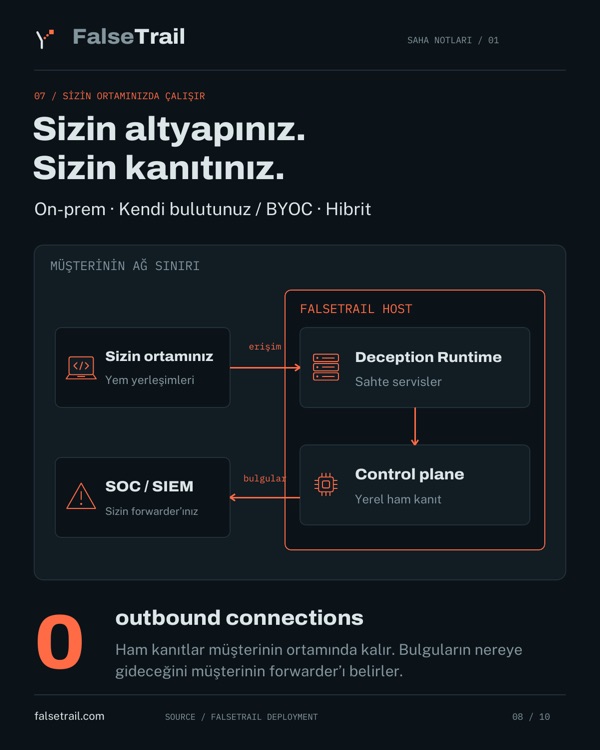
Sizin altyapınız. Sizin kanıtınız.
On-prem · Kendi bulutunuz / BYOC · Hibrit
Ham kanıtlar müşterinin ortamında kalır. Bulguların nereye gideceğini müşterinin forwarder’ı belirler.
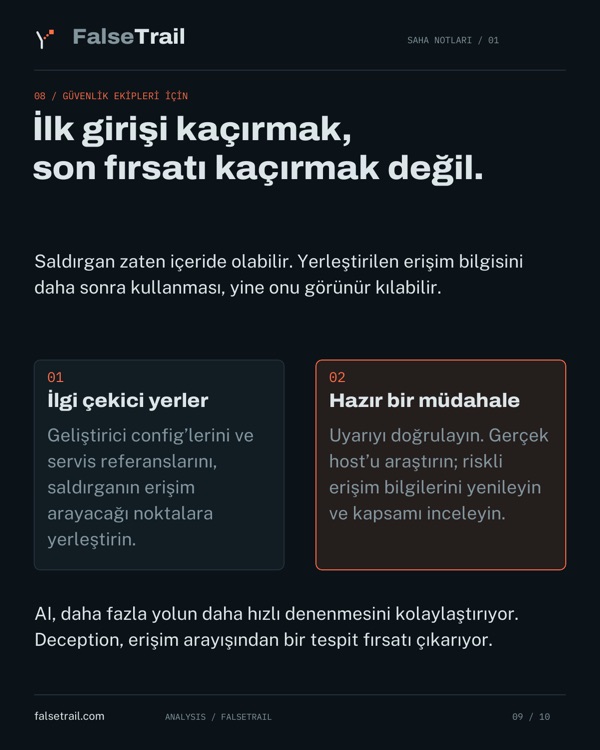
İlk girişi kaçırmak, son fırsatı kaçırmak değil.
Saldırgan zaten içeride olabilir. Yerleştirilen erişim bilgisini daha sonra kullanması, yine onu görünür kılabilir.
İlgi çekici yerler
Geliştirici config’lerini ve servis referanslarını, saldırganın erişim arayacağı noktalara yerleştirin.
Hazır bir müdahale
Uyarıyı doğrulayın. Gerçek host’u araştırın; riskli erişim bilgilerini yenileyin ve kapsamı inceleyin.
AI, daha fazla yolun daha hızlı denenmesini kolaylaştırıyor. Deception, erişim arayışından bir tespit fırsatı çıkarıyor.
- Binance / Initial findings and response update3 November 2026
- MITRE ATT&CKEnterprise teknikleri
- FalseTrail / DeploymentCustomer-hosted / zero outbound
- Google / Mandiant / ARTEX and FriendsAI attack context / 30 October 2026
4 Kasım 2026 itibarıyla kamuya açık ilk bulgulara dayanan bağımsız FalseTrail analizi. Binance’in incelemesi devam ediyor. Gerçek sistemlerde araştırma ve müdahaleyi güvenlik ekibi yürütür.
Bir sonraki erişim denemesini görün.
On-prem, kendi bulutunuz/BYOC veya hibrit. Dışarı bağlantı kurmadan çalışır. Ham kanıtlar sizin ortamınızda kalır.